Categoría: Ciberseguridad

  • Soluciones web para probar experiencia sin revelar datos

    Soluciones web para probar experiencia sin revelar datos

    La empresa tiene proyectos sólidos, pero cada vez que Marketing pide un caso recibe la misma respuesta: “eso no se puede publicar”. El sitio termina diciendo que tiene experiencia sin mostrar una sola prueba.

    soluciones web aparece en muchas búsquedas de decisión, pero la duda de fondo no se resuelve con una etiqueta. La empresa necesita comparar riesgos, responsabilidades y resultados posibles antes de comprometer presupuesto. Este artículo ordena esa conversación con criterios que podés llevar a una reunión interna o a una entrevista con proveedores.

    Confidencial no significa incomunicable

    Separá nombre, contexto, método y resultado. Quizás el cliente no pueda aparecer, pero sí la industria, el desafío y capacidades autorizadas.

    Los rangos y datos agregados pueden aportar evidencia sin revelar cifras sensibles. Compliance debe validar la forma.

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Confidencial no significa incomunicable.

    Consultoria ciberseguridad y clasificación

    Creá cuatro niveles: público, revisable, confidencial y prohibido. Asigná dueño y fecha de revisión.

    La clasificación evita que cada publicación empiece desde cero y reduce el riesgo de que un archivo interno termine en la web.

    Dato para poner la decisión en contexto. El informe 2024 de IBM analizó 604 brechas reales; esa base recuerda que la publicación y el acceso a datos deben decidirse por riesgo, no por entusiasmo comercial. IBM Cost of a Data Breach 2024

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Formatos de evidencia segura

    Usá casos anonimizados, metodologías, certificaciones, diagramas simplificados y testimonios aprobados. No inventes precisión donde no puede verificarse.

    Explicá límites. La honestidad sobre lo que no se publica puede aumentar credibilidad frente a un comprador serio.

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Diseñar el circuito antes del contenido

    Pymesign integra permisos y revisiones al rediseño. El objetivo no es forzar exposición, sino construir una biblioteca utilizable.

    Cada pieza debe conservar fuente, autorización y vencimiento. Así la evidencia puede actualizarse sin depender de memoria informal.

    El informe 2024 de IBM analizó 604 brechas reales; esa base recuerda que la publicación y el acceso a datos deben decidirse por riesgo, no por entusiasmo comercial.

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Preguntas para llevar a la próxima reunión

    • ¿Qué dato identifica al cliente aunque no lo nombre?
    • ¿Quién aprueba cifras, imágenes y testimonios?
    • ¿Qué evidencia agregada conserva valor comercial?
    • ¿Cuándo vence la autorización de publicación?

    Usá estas preguntas para pedir respuestas por escrito y comparar alternativas sobre la misma base. Si un proveedor necesita información adicional para responder, eso no es una evasión: puede ser una señal de que está delimitando el problema. La alerta aparece cuando ofrece certezas sin datos, evita nombrar responsables o deja fuera condiciones que podrían cambiar plazo y costo.

    La decisión también necesita una instancia interna. Reuní a quienes aprobarán contenido, tecnología y presupuesto, y acordá qué evidencia les alcanzará para avanzar. No hace falta resolver cada detalle antes de empezar, pero sí definir el resultado mínimo, las restricciones que no se negocian y el momento en que se revisará si el proyecto sigue teniendo sentido.

    Guardá las respuestas junto con la propuesta y volvé a revisarlas en cada hito. Ese registro ayuda a detectar desvíos, evita discusiones basadas en recuerdos distintos y permite corregir el rumbo antes de que una diferencia pequeña se convierta en costo hundido.

    La propuesta de Pymesign relacionada con esta decisión es Rediseño web estratégico. El enlace sirve para revisar alcance y enfoque. No reemplaza la comparación: pedí siempre entregables, responsables, exclusiones y forma de medir el resultado.

    Una decisión con menos zonas grises

    La objeción es razonable. Muchas malas experiencias empiezan cuando una empresa compra una promesa amplia y descubre tarde qué no estaba incluido. La respuesta no es apurar la firma, sino convertir la duda en preguntas verificables y dejar acuerdos por escrito.

    Si las respuestas son claras, el proyecto puede empezar con un alcance proporcional y puntos de control. Si siguen siendo vagas, todavía falta diagnóstico. Decidir con prudencia no frena el cambio: evita que el cambio se apoye en supuestos que nadie asumió.
    Descargá la matriz

    “Contenido público o confidencial en casos B2B”

    Mostrá experiencia real sin revelar contratos, datos sensibles ni información restringida.
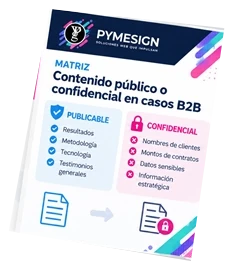
    Evidencia
    Privacidad
    Permisos
    Publicación
    Portada: “Contenido público o confidencial en casos B2B”
  • Soporte técnico online para que tu sitio web no envejezca

    Soporte técnico online para que tu sitio web no envejezca

    Seis meses después del lanzamiento, cambia una certificación. Nadie sabe quién edita esa página. Un año después, el formulario falla tras una actualización y el problema se descubre porque un cliente llama.

    soporte tecnico online aparece en muchas búsquedas de decisión, pero la duda de fondo no se resuelve con una etiqueta. La empresa necesita comparar riesgos, responsabilidades y resultados posibles antes de comprometer presupuesto. Este artículo ordena esa conversación con criterios que podés llevar a una reunión interna o a una entrevista con proveedores.

    El abandono ocurre por falta de responsables

    Definí dueño por sección, frecuencia y fuente. Marketing no puede validar solo datos técnicos; Técnica no debería decidir mensajes comerciales.

    Un calendario convierte la actualización en tarea recurrente. Sin fecha, el contenido depende de que alguien recuerde verlo.

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Una web administrable también necesita responsables.

    Hosting WordPress Argentina y mantenimiento

    El hosting importa por disponibilidad, copias, soporte, rendimiento y acceso. La ubicación por sí sola no garantiza calidad.

    Documentá renovaciones, dominio, DNS, certificados y responsables. La continuidad empieza antes de la primera caída.

    Dato para poner la decisión en contexto. WordPress informó en 2025 que impulsa más del 43% de la web y su directorio supera los 60.000 plugins; esa escala vuelve indispensable administrar versiones y compatibilidad. WordPress State of the Word 2025

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Soporte técnico online con prioridades

    Separá incidentes críticos, mejoras planificadas y consultas. Cada nivel necesita tiempo de respuesta y canal acordado.

    Probá backups y formularios. Una copia que nunca se restauró es una hipótesis, no un plan.

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Un sitio administrable con límites

    Pymesign combina mantenimiento con capacitación. El equipo puede cambiar contenido sin tocar funciones sensibles.

    La autonomía real incluye accesos, manuales y una salida ordenada. No consiste en entregar una contraseña de administrador a todos.

    WordPress informó en 2025 que impulsa más del 43% de la web y su directorio supera los 60.000 plugins; esa escala vuelve indispensable administrar versiones y compatibilidad.

    En la práctica, conviene pedir una muestra concreta del proceso: un mapa, un prototipo, una medición o un registro de decisiones. Esa evidencia permite distinguir una explicación comercial de una capacidad operativa. También deja visibles los supuestos que el equipo deberá validar antes de avanzar.

    Preguntas para llevar a la próxima reunión

    • ¿Quién revisa cada sección y con qué frecuencia?
    • ¿Cuándo se probó por última vez una restauración?
    • ¿Qué componentes dependen de licencias externas?
    • ¿Qué respuesta se espera ante una caída o formulario roto?

    Usá estas preguntas para pedir respuestas por escrito y comparar alternativas sobre la misma base. Si un proveedor necesita información adicional para responder, eso no es una evasión: puede ser una señal de que está delimitando el problema. La alerta aparece cuando ofrece certezas sin datos, evita nombrar responsables o deja fuera condiciones que podrían cambiar plazo y costo.

    La decisión también necesita una instancia interna. Reuní a quienes aprobarán contenido, tecnología y presupuesto, y acordá qué evidencia les alcanzará para avanzar. No hace falta resolver cada detalle antes de empezar, pero sí definir el resultado mínimo, las restricciones que no se negocian y el momento en que se revisará si el proyecto sigue teniendo sentido.

    Guardá las respuestas junto con la propuesta y volvé a revisarlas en cada hito. Ese registro ayuda a detectar desvíos, evita discusiones basadas en recuerdos distintos y permite corregir el rumbo antes de que una diferencia pequeña se convierta en costo hundido.

    La propuesta de Pymesign relacionada con esta decisión es Actualización mantenimiento y soporte web. El enlace sirve para revisar alcance y enfoque. No reemplaza la comparación: pedí siempre entregables, responsables, exclusiones y forma de medir el resultado.

    Una decisión con menos zonas grises

    La objeción es razonable. Muchas malas experiencias empiezan cuando una empresa compra una promesa amplia y descubre tarde qué no estaba incluido. La respuesta no es apurar la firma, sino convertir la duda en preguntas verificables y dejar acuerdos por escrito.

    Si las respuestas son claras, el proyecto puede empezar con un alcance proporcional y puntos de control. Si siguen siendo vagas, todavía falta diagnóstico. Decidir con prudencia no frena el cambio: evita que el cambio se apoye en supuestos que nadie asumió.

    Descargá el calendario

    Mantenimiento técnico y editorial durante todo el año

    Organizá revisiones de tecnología, seguridad y contenido para que tu sitio no envejezca en silencio.

    Actualizaciones
    Seguridad
    Contenido
    Formularios
    Respaldos
    Portada: Mantenimiento técnico y editorial durante todo el año
  • Ciberseguridad Argentina: datos y compras B2B

    Ciberseguridad Argentina: datos y compras B2B

    La ciberseguridad en Argentina también aparece en cuestionarios de compras y compliance. Cuando una fintech, una operadora, una minera o un fondo evalúan sumar un proveedor, hay una pregunta que aparece cada vez con más frecuencia:

    ¿Cómo maneja esta empresa los datos personales a los que va a tener acceso?

    No es retórica ni un trámite para completar al final. En sectores donde el compliance pesa tanto como el precio, una respuesta vaga puede frenar la compra antes de que el equipo llegue a discutir la propuesta técnica.

    Servicios de ciberseguridad para empresas y protección de datos

    Una operación puede ser entre empresas y, aun así, tratar datos personales. Un formulario comercial reúne nombre, cargo, correo laboral y teléfono de una persona. Una plataforma de mantenimiento puede registrar usuarios, ubicaciones, horarios, tickets y firmas. Un proveedor de recursos humanos puede acceder a legajos o información de salud.

    La pregunta práctica no es si tu empresa se considera ‘de datos’. Es si recolecta, consulta, almacena, comparte o elimina información referida a personas identificadas o identificables. Si la respuesta es sí, la protección de datos ya forma parte del servicio que vendés.

    Más vale prevenir que curar.

    — Refrán popular

    Un marco legal que está cambiando, no que ya cambió

    La Ley 25.326 y su Decreto Reglamentario 1558/2001 siguen siendo el marco nacional vigente. La autoridad de aplicación es la Agencia de Acceso a la Información Pública (AAIP). La norma fue sancionada en 2000; desde entonces cambiaron la escala de internet, los servicios en la nube y el uso de inteligencia artificial, por eso existen iniciativas para modernizarla.

    Al 19 de agosto de 2026, las páginas oficiales del Congreso muestran proyectos de reforma integral presentados por el diputado Pablo Carro (1948-D-2025) y el senador Martín Doñate (644/25). Son propuestas legislativas: no deben presentarse como obligaciones ya vigentes.

    Entre los temas debatidos aparecen la notificación de incidentes, una responsabilidad más demostrable, reglas sobre decisiones automatizadas y figuras internas especializadas. Conviene seguirlos, pero el plan de trabajo de hoy tiene que partir de la ley actual, no de titulares sobre una ley futura.

    Argentina, además, continúa en la lista de países con decisión de adecuación de la Comisión Europea. Eso facilita determinados flujos de datos desde el Espacio Económico Europeo hacia Argentina. No convierte automáticamente a una empresa argentina en cumplidora del RGPD ni reemplaza el análisis de cada tratamiento o contrato.

    Distinción clave: la obligación general de notificar toda brecha a la AAIP dentro de 72 horas figuró en propuestas de reforma, pero no surge como regla general vigente de la Ley 25.326. Tener un protocolo de incidentes sigue siendo una medida prudente y coherente con las recomendaciones de seguridad de la AAIP.

    Lo que la ley ya exige hoy

    Esperar una reforma sería un mal punto de partida. La Ley 25.326 ya establece obligaciones concretas para responsables y usuarios de bases de datos:

    • Finalidad y calidad. Los datos deben ser ciertos, adecuados, pertinentes y no excesivos para el fin informado; no pueden reutilizarse de manera incompatible.
    • Información y consentimiento. La recolección debe informar quién es responsable, para qué se usarán los datos, si las respuestas son obligatorias y cómo ejercer derechos; el consentimiento debe cumplir los requisitos y excepciones aplicables.
    • Conservación. Los datos deben actualizarse cuando corresponda y destruirse cuando dejan de ser necesarios o pertinentes, salvo plazos legales o contractuales que justifiquen conservarlos.
    • Seguridad y confidencialidad. Deben existir medidas técnicas y organizativas para evitar pérdida, adulteración, acceso o tratamiento no autorizado, además de deber de secreto.
    • Derechos. La persona puede solicitar acceso y, cuando corresponda, rectificación, actualización, supresión o confidencialidad. La ley fija diez días corridos para responder el acceso y cinco días hábiles para rectificar, actualizar o suprimir.
    • Cesiones y transferencias. Compartir datos con terceros o enviarlos al exterior exige revisar finalidad, información, consentimiento o excepción aplicable y el nivel de protección del destino.

    “Más vale prevenir que curar.” – Refrán popular

    Guardar datos como se guarda un buen vino

    Un buen vino no sobrevive el paso del tiempo por casualidad. Necesita una bodega con temperatura, humedad y luz controladas. Y esas condiciones se sostienen durante años, no sólo el día que se guarda la botella.

    Los datos personales de clientes, empleados y socios funcionan de manera parecida. No alcanza con recolectarlos una vez de forma prolija: hace falta un ambiente controlado y sostenido, con accesos limitados, retención definida, seguridad constante y una salida segura cuando ya no son necesarios.

    De lo contrario, un activo comercial puede convertirse en un riesgo legal, operativo y reputacional. La política de privacidad visible es apenas la etiqueta; los permisos, contratos, respaldos y registros son la bodega.

    Los principios que conviene incorporar ya

    Quede donde quede la reforma legislativa, estas prácticas se apoyan en obligaciones vigentes o en las medidas de seguridad recomendadas por la AAIP:

    • Recolectar sólo lo necesario para un fin concreto. Un dato ‘por si acaso’ también genera responsabilidad.
    • Explicar qué se recolecta, para qué, quién es responsable y con quién se comparte, en lenguaje que una persona pueda entender.
    • Definir plazos de retención y una forma verificable de borrar o anonimizar; guardar indefinidamente no es un plan.
    • Asignar accesos por función, revisar altas y bajas de usuarios, usar autenticación adecuada y conservar trazabilidad de cambios.
    • Evaluar proveedores de nube, CRM, formularios, analítica, correo e IA antes de entregarles datos; documentar ubicación, acceso y obligaciones.
    • Tener un protocolo escrito para detectar, contener, analizar y comunicar un incidente, aunque la reforma todavía no haya convertido la notificación de 72 horas en regla general.
    • Poder demostrar el cumplimiento con inventarios, políticas, contratos, registros y pruebas. Una promesa verbal no resiste una auditoría.

    Por qué ya es un criterio de compra

    En energía, minería, agro, servicios financieros y tecnología, la evaluación de proveedores suele mirar más que una política publicada. El comprador necesita saber qué información recibirá el proveedor, dónde se alojará, quién podrá verla, qué subcontratistas intervienen y qué ocurrirá al terminar el contrato.

    La AAIP puede inspeccionar si un responsable adoptó medidas técnicas y organizativas y puede impulsar sanciones ante incumplimientos. A la vez, un comprador tiene su propio riesgo contractual y reputacional. Si tu empresa trata datos por cuenta de ese cliente, tus controles pasan a ser parte de sus controles.

    Una empresa que responde con claridad y documentación tiene una ventaja real frente a otra que sólo puede decir ‘no tuvimos problemas hasta ahora’. La primera reduce incertidumbre; la segunda le pide al comprador que confíe sin evidencia.

    Qué suele pedir un comprador serio

    • Mapa de datos. qué datos recibe el servicio, para qué se usan, en qué sistemas viven y cuándo se eliminan.
    • Responsables. quién decide, quién opera, quién aprueba accesos y quién coordina un incidente.
    • Controles. accesos, respaldos, gestión de vulnerabilidades, segregación de ambientes y borrado seguro.
    • Terceros. proveedores y subencargados, ubicación, contratos, transferencias y forma de supervisión.
    • Derechos. canal y procedimiento para responder solicitudes dentro de los plazos legales.
    • Incidentes. detección, escalamiento, preservación de evidencia, comunicación contractual y aprendizaje posterior.

    Cinco preguntas para ubicarte

    1. ¿Sabés con precisión qué datos personales recolecta tu empresa, para qué los usa y en qué sistemas están?
    2. ¿Existe una política de privacidad clara y actualizada, o un texto genérico copiado de internet que no coincide con la operación real?
    3. ¿Hay un protocolo definido ante una brecha y está alineado con las obligaciones contractuales de cada cliente?
    4. ¿Alguien es responsable formal del tema, o queda diluido entre sistemas, legal, recursos humanos y marketing?
    5. ¿Podrías responder con documentación —no de palabra— si un cliente pregunta cómo protegés sus datos y qué terceros intervienen?

    Si la cuarta te hizo dudar, ahí suele empezar el problema. Lo que no tiene dueño no se revisa; y lo que no se revisa termina dependiendo de memoria, costumbre o buena voluntad.

    Por dónde empezar

    Elegí un servicio concreto y seguí sus datos de punta a punta: formulario, correo, CRM, carpeta compartida, plataforma, respaldo y eliminación. No intentes resolver toda la empresa en una tarde. El primer objetivo es descubrir qué ocurre de verdad.

    Después, contrastá ese recorrido con la información que recibe la persona, los accesos, los proveedores, los contratos y los plazos. Las brechas entre lo que la política promete y lo que la operación hace suelen ser más importantes que la redacción jurídica del documento.

    Armamos la guía descargable “Checklist de compliance en protección de datos para empresas B2B en Argentina” para evaluar en qué punto está tu empresa hoy, priorizar hallazgos y preparar una carpeta de evidencias para clientes exigentes.

    Descargala y completala con legal, sistemas, ventas, recursos humanos y la persona dueña del servicio. No reemplaza asesoramiento jurídico, pero ayuda a llegar a esa conversación con los datos, preguntas y documentos ordenados.

    Fuentes oficiales consultadas

    Contenido informativo general, actualizado al 19 de agosto de 2026. La aplicación concreta depende del tratamiento, los contratos y las jurisdicciones involucradas; no sustituye asesoramiento legal.

    • Argentina.gob.ar – Texto actualizado de la Ley 25.326: https://www.argentina.gob.ar/normativa/nacional/ley-25326-64790/actualizacion
    • Argentina.gob.ar – Decreto Reglamentario 1558/2001: https://www.argentina.gob.ar/normativa/nacional/decreto-1558-2001-70368/actualizacion
    • AAIP – Resolución 47/2018, medidas de seguridad recomendadas: https://www.argentina.gob.ar/normativa/nacional/resoluci%C3%B3n-47-2018-312662/texto
    • AAIP – Derechos de las personas titulares de datos: https://www.argentina.gob.ar/aaip/datospersonales/derechos
    • AAIP – Investigación sobre presunta filtración y referencia al proyecto de reforma: https://www.argentina.gob.ar/noticias/la-aaip-inicio-una-investigacion-de-oficio-ante-presunta-filtracion-masiva-de-datos
    • Cámara de Diputados – Proyecto 1948-D-2025: https://www.diputados.gov.ar/comisiones/permanentes/cfinanzas/proyecto.html?exp=1948-D-2025
    • Senado – Proyecto 644/25: https://www.senado.gob.ar/parlamentario/comisiones/verExp/644.25/S/PL
    • Comisión Europea – Decisiones de adecuación: https://commission.europa.eu/law/law-topic/data-protection/international-dimension-data-protection/adequacy-decisions_en

    Te puede interesar

    WordPress: cómo actualizar tu sitio sin romperlo

    DESCARGÁ LA CHECKLIST

    Compliance en protección de datos

    Evaluá 10 controles y armá una carpeta de evidencias para clientes.

    Portada: Compliance en protección de datos
  • Ciberseguridad B2B: lo que revisa un comprador

    Ciberseguridad B2B: lo que revisa un comprador

    La ciberseguridad ya interviene en una decisión comercial antes de que se firme un contrato. La reunión viene bien. Tu empresa tiene experiencia, el alcance cierra y el precio es competitivo. Entonces el comprador hace una pregunta que parece técnica, pero en realidad es comercial: “¿Cómo protegen la información que vamos a compartir?”

    Si la respuesta es “eso lo ve Sistemas”, el problema no es solo informático. Para una operadora, una minera, una agroindustria, un inversor o un socio tecnológico, esa vaguedad puede anticipar demoras, exposición de datos, interrupciones y un proveedor difícil de auditar.

    No hace falta exhibir una fortaleza impenetrable. Hace falta demostrar que alguien gobierna el riesgo, que existen controles proporcionales y que la empresa sabe cómo detectar, responder y recuperarse si algo falla.

    En otras palabras: la ciberseguridad para empresas B2B en Argentina ya forma parte de la confianza que se construye antes de firmar.

    Servicios de ciberseguridad para empresas que generan evidencia

    Un incidente puede entrar por una cuenta comprometida, una vulnerabilidad sin corregir, un proveedor externo, una configuración débil o un error cotidiano. Por eso conviene abandonar dos atajos: pensar que todo empieza con un correo de phishing y creer que alcanza con instalar un antivirus.

    Incluso cuando te tomás unas vacaciones de la tecnología, la tecnología no se toma un descanso de vos.

    — Douglas Coupland

    El Data Breach Investigations Report 2025 de Verizon analizó más de 22.000 incidentes y 12.195 brechas confirmadas. Entre sus conclusiones, destaca el crecimiento de la explotación de vulnerabilidades como vía de acceso y una participación de terceros en las brechas que se duplicó frente al período anterior. La lectura útil para una pyme B2B no es el miedo: es entender que sus accesos, aplicaciones y proveedores forman una misma cadena.

    En Argentina, CERT.ar registró 438 incidentes durante 2024, un 15% más que en 2023. Ese dato describe los casos gestionados por el equipo nacional en su ámbito; no mide todo lo que ocurre en el sector privado. Sirve, justamente, para evitar falsas precisiones: la exposición existe, pero ningún porcentaje aislado permite calcular el riesgo particular de tu empresa.

    Además, cuando una organización trata datos personales, el artículo 9 de la Ley 25.326 exige medidas técnicas y organizativas para preservar su seguridad y confidencialidad. La obligación no se resuelve con una herramienta comprada: incluye decisiones, responsables y prácticas.

    La seguridad funciona por capas, como un auto bien equipado

    Nadie compra un auto de alta gama y acepta que tenga motor, pero no frenos, airbags ni cinturones. Cada sistema cubre un riesgo diferente y, si uno falla, los demás reducen el impacto.

    La seguridad informática funciona igual. La autenticación multifactor no reemplaza las copias de respaldo; una copia no detecta una cuenta comprometida; el monitoreo no sirve si nadie sabe a quién avisar; y un protocolo escrito pierde valor si jamás se prueba.

    NIST organiza la gestión del riesgo en seis funciones: gobernar, identificar, proteger, detectar, responder y recuperar. No es una certificación ni una receta idéntica para todas las empresas. Es una forma clara de verificar que no estás cuidando una sola puerta mientras dejás abiertas las demás.

    Seis capas que un comprador serio espera encontrar

    1. Gobierno y responsables. Alguien tiene autoridad para priorizar riesgos, aprobar accesos, coordinar proveedores y reportar a dirección. También existe un criterio para decidir qué información es crítica y cuánto tiempo puede estar indisponible.
    2. Inventario y accesos. La empresa sabe qué equipos, cuentas, aplicaciones, dominios, servicios en la nube y terceros utiliza. Cada persona tiene solo los permisos necesarios y los accesos se retiran cuando cambia de función o deja la organización.
    3. Protección cotidiana. Se aplica autenticación multifactor -idealmente resistente al phishing cuando esté disponible- en correo, almacenamiento, administración, acceso remoto y cuentas críticas. Los equipos se actualizan, la información sensible se cifra y las contraseñas no se comparten.
    4. Copias recuperables. Los respaldos son automáticos, están separados del entorno principal y se prueban. Tener archivos sincronizados no equivale a poder reconstruir la operación después de un borrado, un ransomware o una falla del proveedor.
    5. Detección y reporte. Hay registros y alertas sobre accesos o comportamientos anómalos, pero también un canal simple para que cualquier persona reporte un correo, un dispositivo perdido o una actividad extraña sin miedo a ser castigada.
    6. Respuesta y recuperación. Existe un plan con responsables, teléfonos alternativos, criterios de escalamiento, proveedores de apoyo, resguardo de evidencia y prioridades para volver a operar. Se ensaya y se corrige antes de necesitarlo.

    “Incluso cuando te tomás unas vacaciones de la tecnología, la tecnología no se toma un descanso de vos.” – Douglas Coupland

    Tu sitio web también entra en la evaluación

    El sitio no resume toda la postura de seguridad de una empresa, pero es una superficie visible. Un certificado vencido, un formulario que pide datos sin explicar para qué, un gestor desactualizado o muchas cuentas con privilegios de administrador transmiten desorden antes de cualquier auditoría.

    En un proyecto web B2B, seguridad y confianza deberían revisarse desde el diseño. Eso incluye HTTPS, actualizaciones, copias probadas, administración con MFA, privilegios mínimos, protección de formularios, inventario de integraciones y un proceso para retirar accesos de agencias o colaboradores al terminar el trabajo.

    También conviene saber qué terceros reciben información: CRM, analítica, chat, automatizaciones, hosting, correo y herramientas de agenda. La pregunta no es solo “¿la plataforma es segura?”, sino “¿qué datos le enviamos, quién puede verlos y qué hacemos si ese servicio falla?”.

    PymeSign puede ayudar a ordenar la superficie web, los accesos y las integraciones dentro de un proyecto digital. Una evaluación integral de ciberseguridad, pruebas de penetración o respuesta a incidentes debe quedar en manos de especialistas con el alcance y las credenciales adecuados.

    Qué te puede pedir una operadora, un socio o un inversor

    No todos pedirán lo mismo. El nivel de evidencia depende de los datos, los accesos y el impacto que tendría una interrupción. Sin embargo, estas preguntas aparecen con frecuencia en procesos de alta o evaluación de proveedores:

    • Quién es responsable de seguridad y quién lo reemplaza durante una ausencia.
    • Qué información del cliente recibís, dónde se guarda y durante cuánto tiempo.
    • Cómo administrás altas, bajas, privilegios y autenticación multifactor.
    • Cómo corregís vulnerabilidades y actualizás equipos, aplicaciones y sitios.
    • Cómo gestionás a proveedores que alojan, procesan o pueden acceder a datos.
    • Cuándo fue la última prueba de restauración de copias y qué se recuperó.
    • Qué harías durante las primeras horas de un incidente y cómo comunicarías el impacto.
    • Qué políticas, registros, pruebas o acuerdos respaldan tus respuestas.

    Una respuesta madura no exagera. Si un control está en implementación, se dice qué falta, quién es responsable y para cuándo estará resuelto. Inventar una certeza para superar un cuestionario crea un riesgo contractual mayor que reconocer una brecha gestionada.

    Cinco preguntas para saber dónde estás parado

    1. ¿El correo, el almacenamiento, el acceso remoto y las cuentas administrativas usan MFA?
    2. ¿Podés nombrar tus activos y proveedores críticos, sus responsables y los datos que manejan?
    3. ¿Existe una copia separada y una prueba reciente que demuestre que la información puede restaurarse?
    4. ¿Cualquier persona del equipo sabe cómo reconocer y reportar una actividad sospechosa?
    5. ¿Hay un plan de incidentes con responsables, contactos alternativos y prioridades de recuperación?

    Si alguna respuesta es “creo que sí”, todavía no tenés evidencia. El primer objetivo no es comprar una plataforma: es convertir esas dudas en una lista corta de verificaciones, responsables y fechas.

    Por dónde empezar sin paralizar la empresa

    Empezá por lo que puede comprometer más rápido la operación: cuentas críticas sin MFA, accesos que nadie revisa, sistemas expuestos sin actualizar y copias que nunca se restauraron. Después, ordená responsables, proveedores y el plan de respuesta.

    CISA considera que exigir MFA es una medida simple y efectiva, y recomienda comenzar por las cuentas administrativas, el acceso remoto y quienes manejan datos sensibles. La guía de NIST para pequeñas empresas también prioriza actualizaciones, respaldos probados, cifrado, capacitación y un enfoque continuo de gestión del riesgo.

    Preparamos la autoevaluación descargable “Checklist de seguridad informática básica para empresas B2B en crecimiento”. Incluye 36 controles, un puntaje orientativo, alertas que no conviene postergar, una ficha de proveedores y un plan de acción de 30 días.

    Descargala, completala con dirección y con quien administra tus sistemas, y guardá evidencia de cada respuesta. No reemplaza una auditoría técnica, pero te permite llegar a la próxima conversación de compras con menos suposiciones y mejores preguntas.

    Te puede interesar

    WordPress: cómo actualizar tu sitio sin romperlo

    DESCARGÁ LA CHECKLIST

    Seguridad informática básica

    Revisá 36 controles para detectar brechas y priorizar 30 días de trabajo.

    Portada: Seguridad informática básica